Domain medical-experts.de kaufen?
Wir ziehen mit dem Projekt
medical-experts.de um.
Sind Sie am Kauf der Domain
medical-experts.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain medical-experts.de kaufen?
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **

Ähnliche Suchbegriffe für Cross-Site Scripting XSS
Top-Angebote
Produkte zum Begriff Cross-Site Scripting XSS:
-
Tutorial Experts Wavelab VideokompendiumTutorial Experts Hands On Wavelab Videokompendium (ESD); deutschsprachiger Videolernkurs; umfassende Einführung und Fortbildung für Steinberg Wavelab Pro und Elements; über 200 Lektionen mit zahlreichen Praxisbeispielen zur Audiobearbeitung, Restauration, Mastering, CD-Erstellung, Podcast-Produktion, Mehrspuraudiomontagen, Spektralbearbeitung und Sample-Bibliothekserstellung; inkl. detaillierter Erläuterungen zu Analysefunktionen, Audioeffekten, Stapelverarbeitung und Workflows für Profis; umfassende Kapitel zu den Neuerungen in Wavelab 13; Full-HD-Qualität, integrierte Lektionsbeschreibungen, Suchfunktion, Lesezeichen, Vollbildmodus; geeignet für PC, Mac und Tablet65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tutorial Experts Synthsound VideotrainingTutorial Experts Hands On Synthsound (ESD); deutschsprachiger Videolernkurs; systematische Einführung in die subtraktive Klangsynthese mit über 150 Lektionen; vermittelt Grundlagen zu Oszillatoren, Wellenformen, Spektren, Hüllkurven, LFOs, Modulationszielen, Filtertypen und weiteren Syntheseformen wie Ringmodulation, FM, Sync und Waveshaping; praxisorientierte Erstellung typischer Sounds aus den Bereichen Bass, Lead, Pad, Percussion und FX; anwendbar auf alle gängigen Hardware- und Software-Synthesizer; inkl. Sounddesignbeispiele mit verschiedenen Instrumenten; über 17,5 Stunden Laufzeit in Full-HD; Suchfunktion, Lesezeichen, Vollbild, Lektionstracking49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
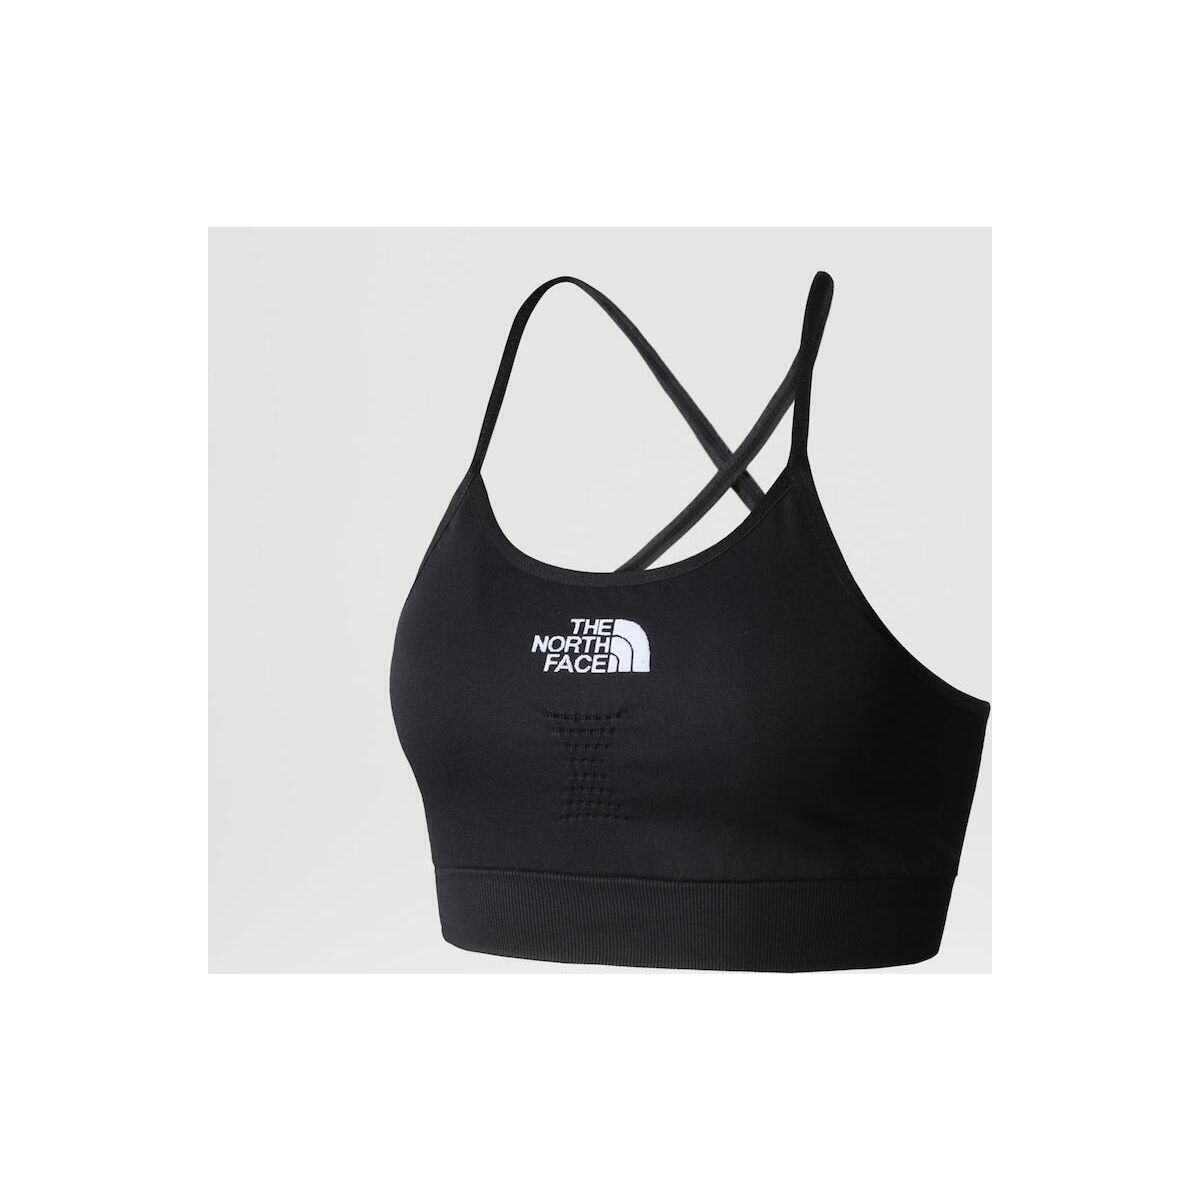
The North Face Womens Seamless Bra tnf black (JK3) XSS NF0A82GLJK3-XSSSchlanke Passform: Dieses Kleidungsstück liegt eng am Körper an und sorgt für schlankes Aussehen.Mit diesem leichten und dennoch stützenden Sport-BH kannst du dein Workout voll durchziehen. Die nahtlose Konstruktion verhindert Scheuerstellen und sorgt für ein glattes, angenehmes Gefühl auf der Haut, während das Racerback-Design jeder Trainingseinheit einen besonderen Look verleiht. Das Wichtigste im Überblick atmungsaktiv Produktdetails Gemacht für: Damen Optimal für: Laufen Features: Atmungsaktiv Atmungsaktiv: Die leichten Materialien regulieren die Körpertemperatur und sorgen für hohen Tragekomfort. Dehnbar: Das Stretch-Material bietet mehr Bewegungsfreiheit und höchsten Tragekomfort. Nahtloser Sport-BH TNF Jacquard Logo Geripptes Elastikband mit Branding Materialien: 96% Polyimide, 4% Elastane Pflegehinweise ZUM TROCKNEN AUFHÄNGEN: Lass dein Kleidungsstück einfach an der Luft trocknen. Maschinenwaschbar: Maschinenwäsche bei 40°C oder weniger mit ähnlichen Farben. Wasche deine Kleidung so oft wie nötig, um Verunreinigungen wie Schweiß, Schmutz, Lagerfeuerrauch und Kochgeruch zu entfernen.28,35 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter


-
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
-
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **
-
Was sind die wichtigsten Sicherheitsaspekte, die bei der Entwicklung von Web-Anwendungen berücksichtigt werden müssen, und wie können Entwickler sicherstellen, dass ihre Anwendungen vor potenziellen Bedrohungen wie Cross-Site-Scripting und SQL-Injection geschützt sind?
Die wichtigsten Sicherheitsaspekte bei der Entwicklung von Web-Anwendungen sind die Vermeidung von Cross-Site-Scripting (XSS) und SQL-Injection. Entwickler sollten sicherstellen, dass sie sich bewusst sind, wie diese Angriffe funktionieren und wie sie vermieden werden können. Dies kann durch die Verwendung von sicheren Codierungspraktiken, wie z.B. der Verwendung von parametrisierten Abfragen in SQL und der Validierung von Benutzereingaben, erreicht werden. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsprüfungen und Penetrationstests durchzuführen, um potenzielle Schwachstellen in der Anwendung zu identifizieren und zu beheben. Schließlich sollten Entwickler auch die Verwendung von Sicherheitsframeworks und Bibliotheken in Betracht ziehen, um zusätzlichen Sch **
-
Wer hat Erfahrungen mit Fitness Experts?
Ich habe keine persönlichen Erfahrungen mit Fitness Experts, aber es gibt viele positive Bewertungen online von Kunden, die mit ihren Dienstleistungen zufrieden sind. Es scheint, dass sie ein professionelles und qualifiziertes Team haben, das individuelle Trainingspläne und Ernährungsberatung anbietet. Es könnte sich lohnen, sich näher über ihre Angebote zu informieren, wenn man nach einem Fitnessstudio oder einem Personal Trainer sucht. **

Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **
Wie kann man Inputs vor XSS schützen?
Um Inputs vor XSS-Angriffen zu schützen, sollten Eingaben immer validiert und bereinigt werden, um potenziell schädlichen Code zu entfernen. Dies kann durch die Verwendung von Whitelists erfolgen, die nur bestimmte erlaubte Zeichen und Formate zulassen. Es ist auch wichtig, HTML-Tags und Sonderzeichen zu escapen, um sie als Text zu behandeln und nicht als ausführbaren Code. Zusätzlich sollte Content Security Policy (CSP) verwendet werden, um die Ausführung von JavaScript-Code einzuschränken und Cross-Site-Scripting-Angriffe zu verhindern. **
Top-Angebote
Produkte zum Begriff Cross-Site Scripting XSS:
-
Tutorial Experts Cubase CompleteTutorial Experts Cubase Complete – Das Praxis-Buch: Praxisbuch für Cubase-Anwender, von Holger Steinbrink, 2. Auflage inklusive der neuen Funktionen von Cubase 15, zahlreiche Bedien-Tipps und -Tricks, ISBN 9783946874355, 17 x 24, 432 Seiten, inkl. Tutorial-Videos, Projekte, Presets und Praxis-Content, in deutscher Sprache54,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tutorial Experts Wavelab VideokompendiumTutorial Experts Hands On Wavelab Videokompendium (ESD); deutschsprachiger Videolernkurs; umfassende Einführung und Fortbildung für Steinberg Wavelab Pro und Elements; über 200 Lektionen mit zahlreichen Praxisbeispielen zur Audiobearbeitung, Restauration, Mastering, CD-Erstellung, Podcast-Produktion, Mehrspuraudiomontagen, Spektralbearbeitung und Sample-Bibliothekserstellung; inkl. detaillierter Erläuterungen zu Analysefunktionen, Audioeffekten, Stapelverarbeitung und Workflows für Profis; umfassende Kapitel zu den Neuerungen in Wavelab 13; Full-HD-Qualität, integrierte Lektionsbeschreibungen, Suchfunktion, Lesezeichen, Vollbildmodus; geeignet für PC, Mac und Tablet65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tutorial Experts Synthsound VideotrainingTutorial Experts Hands On Synthsound (ESD); deutschsprachiger Videolernkurs; systematische Einführung in die subtraktive Klangsynthese mit über 150 Lektionen; vermittelt Grundlagen zu Oszillatoren, Wellenformen, Spektren, Hüllkurven, LFOs, Modulationszielen, Filtertypen und weiteren Syntheseformen wie Ringmodulation, FM, Sync und Waveshaping; praxisorientierte Erstellung typischer Sounds aus den Bereichen Bass, Lead, Pad, Percussion und FX; anwendbar auf alle gängigen Hardware- und Software-Synthesizer; inkl. Sounddesignbeispiele mit verschiedenen Instrumenten; über 17,5 Stunden Laufzeit in Full-HD; Suchfunktion, Lesezeichen, Vollbild, Lektionstracking49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
-
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **
-
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
-
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **
Ähnliche Suchbegriffe für Cross-Site Scripting XSS
-
The North Face Womens Seamless Bra tnf black (JK3) XSS NF0A82GLJK3-XSSSchlanke Passform: Dieses Kleidungsstück liegt eng am Körper an und sorgt für schlankes Aussehen.Mit diesem leichten und dennoch stützenden Sport-BH kannst du dein Workout voll durchziehen. Die nahtlose Konstruktion verhindert Scheuerstellen und sorgt für ein glattes, angenehmes Gefühl auf der Haut, während das Racerback-Design jeder Trainingseinheit einen besonderen Look verleiht. Das Wichtigste im Überblick atmungsaktiv Produktdetails Gemacht für: Damen Optimal für: Laufen Features: Atmungsaktiv Atmungsaktiv: Die leichten Materialien regulieren die Körpertemperatur und sorgen für hohen Tragekomfort. Dehnbar: Das Stretch-Material bietet mehr Bewegungsfreiheit und höchsten Tragekomfort. Nahtloser Sport-BH TNF Jacquard Logo Geripptes Elastikband mit Branding Materialien: 96% Polyimide, 4% Elastane Pflegehinweise ZUM TROCKNEN AUFHÄNGEN: Lass dein Kleidungsstück einfach an der Luft trocknen. Maschinenwaschbar: Maschinenwäsche bei 40°C oder weniger mit ähnlichen Farben. Wasche deine Kleidung so oft wie nötig, um Verunreinigungen wie Schweiß, Schmutz, Lagerfeuerrauch und Kochgeruch zu entfernen.28,35 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
The North Face Kids Freedom Fleece Balaclava tnf black (JK3) XSS NF0A8CGVJK3-XSSDie Kids Freedom Fleece Balaclava von The North Face ist der perfekte Begleiter für kleine Entdecker bei jedem Wetter. Ob beim Skifahren, Snowboarden oder im urbanen Alltag, diese Sturmhaube bietet ultimativen Komfort und Schutz. Das gebürstete Fleece auf der Innenseite sorgt für ein angenehmes Tragegefühl, während der Ultraviolett-Schutzfaktor von 40+ die empfindliche Kinderhaut vor schädlichen Sonnenstrahlen schützt. Dank ihres flexiblen Designs passt die Balaclava problemlos unter jeden Helm, was sie zur idealen Wahl für alle winterlichen Outdoor-Aktivitäten macht. Ein praktisches Band ermöglicht eine einfache Anpassung und sorgt dafür, dass die Sturmhaube sicher sitzt, ohne die Bewegungsfreiheit einzuschränken. Die Balaclava besteht aus recyceltem Material. Mit ihrem klassischen Thermodruck-Logo und dem durchdachten Design bietet die Kids Freedom Fleece Balaclava nicht nur funktionale Vorteile, sondern auch einen modernen Look für den kleinen Abenteurer. Produktdetails Optimal für: Skifahren Snowboarden Freizeit Alltag Gemacht für: Kinder Gewicht: 80g Materialien: Recyceltes Fleece37,15 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Tutorial Experts Songproduktionen Ableton LiveTutorial Experts Songproduktionen mit Ableton Live – Von der Saat bis zur Ernte: Fachbuch für alle Phasen der Songproduktion, von Nils Hofmann, geeignet für Ableton Live 12 sowie andere DAWs wie Cubase, Logic oder Studio One, überarbeitete und erweiterte zweite Auflage, ISBN 9783946874195, 18 x 25 x cm, 192 Seiten, in deutscher Sprache24,00 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Sicherheitsaspekte, die bei der Entwicklung von Web-Anwendungen berücksichtigt werden müssen, und wie können Entwickler sicherstellen, dass ihre Anwendungen vor potenziellen Bedrohungen wie Cross-Site-Scripting und SQL-Injection geschützt sind?
Die wichtigsten Sicherheitsaspekte bei der Entwicklung von Web-Anwendungen sind die Vermeidung von Cross-Site-Scripting (XSS) und SQL-Injection. Entwickler sollten sicherstellen, dass sie sich bewusst sind, wie diese Angriffe funktionieren und wie sie vermieden werden können. Dies kann durch die Verwendung von sicheren Codierungspraktiken, wie z.B. der Verwendung von parametrisierten Abfragen in SQL und der Validierung von Benutzereingaben, erreicht werden. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsprüfungen und Penetrationstests durchzuführen, um potenzielle Schwachstellen in der Anwendung zu identifizieren und zu beheben. Schließlich sollten Entwickler auch die Verwendung von Sicherheitsframeworks und Bibliotheken in Betracht ziehen, um zusätzlichen Sch **
-
Wer hat Erfahrungen mit Fitness Experts?
Ich habe keine persönlichen Erfahrungen mit Fitness Experts, aber es gibt viele positive Bewertungen online von Kunden, die mit ihren Dienstleistungen zufrieden sind. Es scheint, dass sie ein professionelles und qualifiziertes Team haben, das individuelle Trainingspläne und Ernährungsberatung anbietet. Es könnte sich lohnen, sich näher über ihre Angebote zu informieren, wenn man nach einem Fitnessstudio oder einem Personal Trainer sucht. **
-
Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **
-
Wie kann man Inputs vor XSS schützen?
Um Inputs vor XSS-Angriffen zu schützen, sollten Eingaben immer validiert und bereinigt werden, um potenziell schädlichen Code zu entfernen. Dies kann durch die Verwendung von Whitelists erfolgen, die nur bestimmte erlaubte Zeichen und Formate zulassen. Es ist auch wichtig, HTML-Tags und Sonderzeichen zu escapen, um sie als Text zu behandeln und nicht als ausführbaren Code. Zusätzlich sollte Content Security Policy (CSP) verwendet werden, um die Ausführung von JavaScript-Code einzuschränken und Cross-Site-Scripting-Angriffe zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.